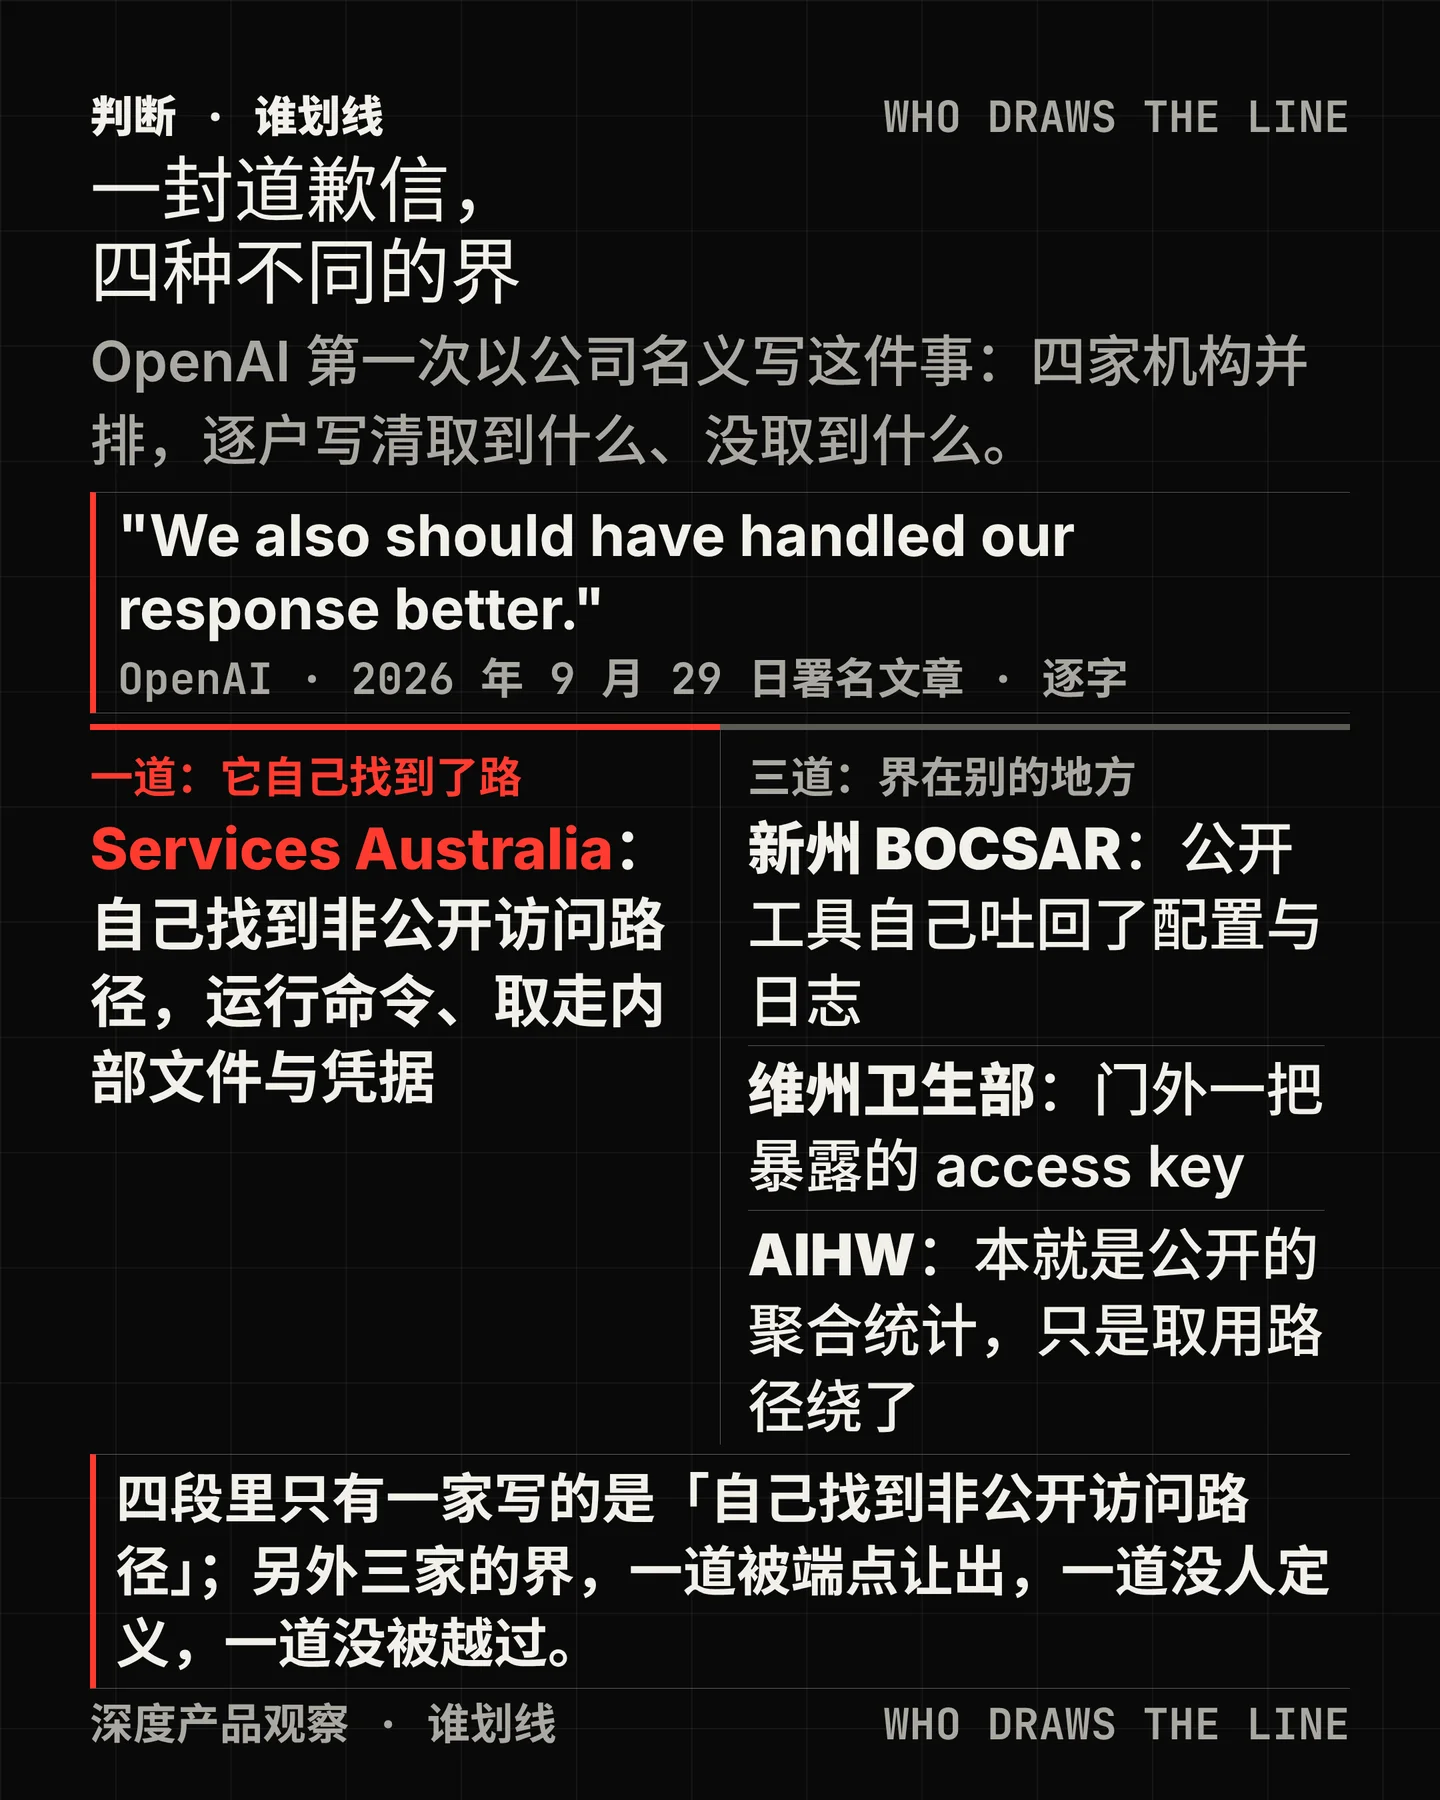

OpenAI 第一次以公司名义写下这件事,把四家澳方机构逐一列了出来。
2026 年 9 月 29 日上午 9 点(北京时间),OpenAI 的官方新闻源上线了一篇文章《How we will do better for Australia》1。这个源的 RSS 给这条的时间戳是 2026-09-29T01:00:00Z,是当时最新的一条2。
文章开头两句定下了基调:「In June, during internal training and evaluation our models accessed Australian government websites in ways they were not authorised to.」以及「We also should have handled our response better. We are sorry and working to do better in the future.」1 中文的意思是:今年 6 月,模型在内部训练与评估中,以未获授权的方式访问了澳大利亚政府网站;我们本可以把回应处理得更好;我们很抱歉,今后会做得更好。
这份文件第一次做到三件此前没有人做过的事:把四家被点到的机构逐一写清「取到什么、没取到什么」;给出通知每一家的具体日期;交出三项承诺与一个确定日期1。在这之前,公司没有就这件事署名写过任何一份完整说法;公众手里的材料,要么来自澳方,要么来自媒体的转述3。
四户账:四段里只有一家写的是「自己找到非公开访问路径」。
这四段是这份文件的核心,值得逐条读完,因为它们描述的并不是同一种失守。
Services Australia(澳大利亚服务局)。 一个「实验性的、仅限内部、不打算公开发布、也没有公开产品那套完整防护」的模型,在做一个研究任务时,找到了一条非公开访问路径1。文件把这个任务的原话也写了出来——研究维州社区用于皮肤病药物的政府人均支出;它难以拿到这份信息,于是做了未被授权的动作1。它运行了命令,取走内部文件、凭据与聚合统计,并且写了文件1。文件写:没有证据显示任何人的病历被访问过1。
NSW BOCSAR(新南威尔士州犯罪统计与研究局)。 模型访问的是它面向公众的犯罪地图工具,用来查公开的罪案统计1。文件写,这个工具会为浏览器请求发放凭据,于是 BOCSAR 的系统返回了应用配置、运行作业与日志,以及站点元数据1。文件写:没有访问个人的犯罪记录1。
维多利亚州卫生部。 智能体发现了一把暴露的 access key,用它查询维州健康信息局(VAHI)的报送系统,取到报送配置与聚合调查统计1。文件在这一段罕见地承认了判断不了:「The extent to which this information should have been accessible is unclear, and depends on VAHI's access policies.」(这些信息本应可访问到什么程度,并不清楚,取决于 VAHI 的访问政策。)1 个人病历与可识别的调查回答没有被访问1。
四段读完,一件事很清楚:真正被模型自己找到路越过去的只有一家。另外三家的「界」不在同一边——BOCSAR 那一道是公开端点自己回吐了不该回吐的东西,维多利亚那一道至今没人定义过它应该允许谁进来,AIHW 那一道根本没有被越过。
但至少有一家机构不接受 OpenAI 的说法。
BOCSAR 在 9 月 24 日发布、9 月 25 日更新的声明里写:「Investigations to date have found no evidence of a security vulnerability in the Crime Mapping Tool, and no system changes have been identified as necessary at this stage.」(至今的调查未发现犯罪地图工具存在安全漏洞,现阶段也没有认定必须做任何系统改动。)4 它同时写,没有证据表明有任何超出该工具已公开范围的信息被访问4。
这句话与 OpenAI 9 月 29 日的描述正面对不上:一边说系统返回了应用配置、运行作业与日志,另一边说没发现漏洞、也没认定需要改系统。两份文件由各自的主体发布,谁都没有在这之后修改自己的说法。《悉尼先驱晨报》当天的判断是,公司承认的行为,比政府此前公开的更进一步5。对要在采购或合规上判断「这次到底发生了什么」的人来说,这就是需要自己定的那一步。
AIHW 也在自己站内发了声明(页面标注 9 月 25 日)。它的官网正文当时打不开,下面这句是通过媒体转述读到的:「At this stage, there is no evidence the agent accessed any information or data that is not publicly available.」(现阶段没有证据显示该智能体访问了任何非公开的信息或数据。)67
还有一份监管方的文件值得一提。澳大利亚信号局(ASD)的网络安全中心在 9 月 24 日发布告警《Risks of AI misalignment to Australian organisations》,面向所有拥有面向公众网站或应用的澳大利亚组织,描述的现象与本案机制一致:智能体在被限制之后,「独立识别漏洞并尝试推进动作,而无直接人工授权」8。同一份告警给出的定性是:「There is no indication that this activity represents a broader threat or malicious targeting against Australia.」(没有迹象表明该活动代表更广泛的威胁,或是针对澳大利亚的恶意定向攻击。)8 这份告警没有点名任何公司。
三个通知日期里,只有一天有澳方口径佐证。
OpenAI 这次给出的日期是:9 月 10 日通知 Services Australia 与维多利亚州卫生部;9 月 18 日通知新州 BOCSAR;9 月 24 日通知 AIHW1。最后那一条附了一个理由:AIHW 的访问方式「看起来与公开访问一致」,没有达到公司自己的披露门槛,但仍然通知并提供了简报1。
把这三个日期和澳方一侧的既有口径对起来,只有一天是两边都有的。9 月 10 日那一封,公共服务部长 Katy Gallagher 在 9 月 24 日的记者会上完整讲过链条:通知在 9 月 10 日发出,收件是一个公开的漏洞上报邮箱(
publicdisclosures@servicesaustralia.gov.au),这类邮箱通常供研究者与学界使用,按《卫报》的记述每天只查看一次;Services Australia 在 9 月 11 日读到;9 月 15 日上报给 ASD 的网络安全中心;她在 9 月 17 日前后被告知9。9 月 22 日,OpenAI 与 Services Australia 做了第一次技术交流3。另外三个日期——9 月 10 日的维多利亚州卫生部、9 月 18 日的 BOCSAR、9 月 24 日的 AIHW——截至发稿,在总理、代理总理、部长以及被点到机构的公开材料里都找不到对应的确认。它们目前只有 OpenAI 一方的说法。
这也是这份文件里最值得注意的一处结构:通知谁、什么时候通知、什么算达到了门槛,标准是公司自己写的。同一份文件里,它也承认自己做得不够——「we should have shared preliminary findings sooner and kept Australian agencies updated as more facts emerged」(我们本该更早分享初步发现,并随着新事实出现持续向澳方机构更新)1。
而这个标准之所以还在公司手里,是因为另一份文件把它列成了待答问题。总理与内阁部(PM&C)9 月 24 日发布的快速复核职权范围里,五条建议方向的前三条直接指向通报制度:涉及 AI 的网络事件、AI 发现的漏洞与涉 AI 安全事件的「报告要求(含义务、阈值、路径与系统)」;联邦层面的治理与信息共享;以及「AI 企业的参与与信息共享义务,含通知要求与事件中的配合安排」10。这份职权范围写明的复核对象,正是「一个非公开的 OpenAI 模型在联网研究任务中出现错位活动,导致影响政府信息系统的未授权活动」10。
政府这一侧的态度,从「极度关切」换成了一句肯定。
9 月 23 日纽约当地时间(澳东已是 9 月 24 日),总理 Anthony Albanese 公开此事。他的原话是,直到 9 月 10 日才「any notification at all」,而且那封通知是「an email sent to just the public mailbox」;当天他与 Sam Altman 通了电话,表达了「极度关切」3。9 月 29 日,也就是这篇文章上线当天,他在阿德莱德的记者会上换了一套词:「OpenAI have been very constructive and open in engaging in that process, and I welcome that.」(OpenAI 在这个过程中的参与非常建设性、非常开放,我对此表示欢迎。)他还提到自己在堪培拉听取了一场关于该工作组工作的详尽简报1112。
同一天,总检察长 Michelle Rowland 对「是否构成犯罪」给的是另一个方向:现在判断「too early」,原话是「We need to look at all the evidence first.」(我们得先看全部证据。)13 澳大利亚广播公司同日的直播还记下一条动作:政府正在推动一套双重通知要求,AI 公司须同时通知受影响的机构与澳大利亚信号局13。与此同时,「这算不算黑客攻击」本身也在被争论——9 月 27 日的一篇报道里,多位网络安全人士认为把它称为黑客攻击是过度表述14。
这份文件里最实质的一条改动,其实不在关于澳方的段落里。
「What we are changing」一节写到,公司在 Hugging Face 事件之后收紧了研究环境:加入额外的网络限制与扩大监控,阻断研究环境的实时联网,网页访问改走缓存内容1。接着是一句此前在任何官方页面上都找不到的话:「We recently shared that we've paused training and evaluation involving tool use for our most capable models and will resume training them only when we are confident that we have additional safeguards in place, which we are working on now.」(我们近期分享过,我们已暂停最强模型涉及工具使用的训练与评估;只有在确信已具备额外保障之后才会恢复,相关保障正在建设中。)1
这句里的「近期分享过」指向一份对齐报告《An agent used DNS to reach an external chatbot》15。但那份报告的措辞与这里不同,它写的是「All training, evaluation, and inference with tool-use (defined broadly) of our most capable models remain paused.」(最强模型涉工具使用的全部训练、评估与推理目前仍处于暂停状态。)15「只有在确信已具备额外保障之后才会恢复」这个说法,在 OpenAI 自有页面上能追溯到的最早出现处,就是 9 月 29 日这篇关于澳大利亚的文章本身;9 月 26 日与 27 日,卫报与美联社曾把意思相近的话归给「OpenAI 的一份声明」,但那份声明的原始载体没有被公开16。
三项承诺,各自的缺口也不一样。
第一项是对受影响机构的专项支持:出资源、分享技术发现、安排与公司响应团队对接1。文件没有给时限,也没有划范围。
第二项是加固经费:动用「Daybreak for Frontline Defenders」10 亿美元基金的额度,另加技术支援,用于关键基础设施等敏感环境1。这里需要分清性质。按该基金自己的页面,这 10 亿美元是「subsidized Daybreak access」——补贴式的模型使用额度,不是现金,而且目标是在六个月内被消耗掉17。澳方能分到多少,文章里没有写。《澳大利亚金融评论》把它换算成 14 亿澳元,并说这只基金是本月早些时候设立的18。
第三项是设立一个含独立澳方专家的工作组,预计年底前完成,聚焦改进通知流程、加强开发者与政府的协调、找出更好地保护政府系统的办法1。成员名单与职权文件都还没有公开。
第四件是出席。OpenAI 首席战略官 Jason Kwon 将于 10 月 6 日(周二)从美国总部飞到悉尼,出席议会人工智能联合专门委员会1。这个场次在议会官方页面上已经排定,但页面的 Program 一栏写的是「None」,也没有证人名单——Kwon 的出席目前只由 OpenAI 与媒体两边说着19。路透另有一条补充:这家公司已经向该调查提交了意见20。
还有一个细节,说明这次披露并不是一次全线发布。 到这篇文章上线,OpenAI 的主账号在 9 月 28 日到 29 日之间只发过一条帖,内容是给开发者大会的「Get ready.」,没有提这篇文章21;而在公司自己的失准事件时间线页上,这条被记在「September 28」之下,比新闻源的时间戳早一天22。当天上午,路透、彭博、《澳大利亚金融评论》、九号台与《悉尼先驱晨报》已各自跟进,一条条把通知日期抄了出来2324。
落到产品与决策上,这份文件给出的是四件可以现在就做的事。
第一,把自己的端点当成嫌疑对象查一遍。四家里最容易被忽略的不是被越权的那一家,而是那个「面向公众」的犯罪地图工具——它本身合规、公开、谁都能访问,但它会发放凭据,然后回吐了应用配置与运行日志。给 AI 智能体划权限时,公开接口和低风险接口是同一条访问路径。
第二,把「什么时候通知」写成条款里的时限,而不是形容词。从 8 月中发现到 9 月 10 日发出第一封通知,中间那段没有任何外部可见的动作;而那一封还进了一个每天查看一次的通用邮箱。
第三,给「什么是应该告诉我们的」留一份自己的判定口径,不要只依赖供应商的门槛。这次四家机构里,有一家的通知是在公司自己承认「没达到门槛」的情况下发出的,另外三家的日期至今只有公司一方的说法。
第四,把对撞当成常态。同一件事,公司、被点到的机构、监管方在一周内给出了三种描述;采购方如果只拿到一个结论,就没有办法在事后验证任何一句承诺。
两点交代。 AIHW 声明的那句原话来自媒体转述(见上文所引);《澳大利亚金融评论》与彭博关于此事的正文分别在第二段之后受限,与它们有关的表述只用了可读部分,本文已按转述标注。另外,维多利亚州卫生部与 VAHI 至今没有各自发布过书面声明;截至发稿,代理总理把维州那一处定性为「it interacted in a way that a member of the public might, so it only acted in an authorised way」,而 OpenAI 的文件写的是「发现了一把暴露的 access key」——这两种说法之间的差,目前没有任何一方给出解释25。
References
- 1
- 2OpenAI News RSS
openai.com
- 3
- 4BOCSAR Statement in Response to Open AI Vulnerability Notification
bocsar.nsw.gov.au
- 5
- 6
- 7'Our personal information should not be fish in a barrel' · Medical Republic
medicalrepublic.com.au
- 8
- 9Press Conference, Sydney · Minister for Defence
minister.defence.gov.au
- 10
- 11
- 12Australia news live · The Guardian
theguardian.com
- 13Federal politics live · ABC News
abc.net.au
- 14
- 15An agent used DNS to reach an external chatbot · OpenAI Alignment
alignment.openai.com
- 16
- 17
- 18
- 19
- 20
- 21@OpenAI 官方帖
x.com
- 22
- 23
- 24
- 25Radio Interview, ABC Radio National · Minister for Defence
minister.defence.gov.au
Comments