6 台服务器、约 80 家日企:GMO 查出了同一个中国开源渗透工具
GMO 在日本查出六台只盯本国企业的攻击基础设施,上面都跑着中国开源渗透工具 ARTEX;这篇把证据分成三层,拆开「约 20 家」与「约 80 家」两个数,并划清「工具被使用」与「谁在用」的界线。

《华尔街日报》10 月 21 日刊出《Chinese AI Tool Linked to Hacks in Japan》,标题把两件事并在一起:一款中国的 AI 工具,和日本的入侵事件。1 该报配给自己这篇稿的一行摘要写的是:大约 80 家日本企业遭到来自境外的攻击,攻击里带着 Artex 的数字痕迹。
正文在订阅墙后,本刊这一轮没能读到全文。它指向的那批一手材料,却是公开的。
10 月 19 日,日本 GMO 互联网集团旗下的安全公司 GMO Cybersecurity by Ierae,在网络犯罪对策中心的博客上公布了调查结论:针对日本企业的未授权访问,攻击源基础设施上确实跑着 ARTEX。2
在这个轮次里,这是第一次有人把「AI」两个字,落到一件具体的工具和一批具体的主机上。
三层证据,先分开摆
第一层是《华尔街日报》这一篇。能核到的是标题、副题的一句开头,和它自己发的那行摘要,段落内容读不到。
第二层是 GMO 的博客,两篇加一条追记,可以整篇读完。官网直取被拒,本篇读的是网页存档 10 月 21 日的快照。3
第三层是日本媒体的交叉:共同社、日经、ITmedia、产经、彭博社日文版,还有朝日新闻对另一家机构的采访。
往下读的时候,请把「谁说的」和「说了什么」分开看。本篇的事实骨架建在第二层,第三层补数字与背景,第一层负责说明这件事已被海外主流财经媒体盯上。
GMO 到底确认了什么
调查方是 GMO 的网络犯罪对策中心,博客署名是该中心负责人福森大喜。
10 月 15 日那篇先打了个底:福森当时只凭取证日志判断,这次攻击用了 AI,而且几乎不会判断错。4 10 月 19 日这一篇是续报,把推定变成了对上号。
做法是反查攻击源:GMO 与外部机构合作,在针对日本企业的侵害案件里锁定攻击方的基础设施,在上面找到了 ARTEX。2
ARTEX 是一款开源的自动化渗透测试系统,本来干的事情是替企业找自家系统的弱点。开发者是一名中文工程师。5
同一款工具此前出现在韩国。美国安全公司 CrowdStrike 10 月 7 日报告,9 月下旬起针对韩国金融机构的一串攻击里用到了它。6 开发者在 10 月 8 日宣布停止公开版本,GitHub 页面下线。5
把散在原文里的数字收进一张表,「80 家」的来历就清楚了。
| 数字 | 指的是什么 | 出处 |
|---|---|---|
| 6 台 | 只盯日本企业的、用了 AI 的攻击基础设施 | GMO 博客、日经 |
| 约 20 家 | 其中一台基础设施瞄准的日本企业数 | GMO 博客 |
| 9 家 | 上述 20 家里,属于同一行业的站 | GMO 博客 |
| 约 80 家 | 六台基础设施合计瞄准的日本企业 | 共同社、日经 |
| 8 家 | 9—10 月已公开发布信息泄露的受害企业 | GMO 博客、共同社 |
| 3 个 IP | JPCERT/CC 据以定位攻击服务器的线索 | 朝日新闻 |
| 454 件 | 日本今年 1—9 月的信息泄露件数,同比 1.5 倍 | MM 总研,经朝日新闻 |
「80 家」是怎么加出来的
这两个数字量的对象不一样。
GMO 先查了其中一台基础设施,它锁定的日本企业约 20 家,其中 9 家属于同一行业。2
顺着这个判断往下查,又发现六台「同样只盯日本企业」的、用了 AI 的攻击基础设施。2
六台加在一起,被瞄准的日本企业就到了约 80 家这个量级。日经写得最直接:这些目标「几乎全是日本的 IP 地址」。8
这里有一处计数出入,得先说清。GMO 原文的写法是「先查的那一台」加「另外发现的六台」;日经与共同社用的却是「攻击中使用的六台服务器」。27 两个口径差一台,本篇按 GMO 原文引,读者引用时说明用的是哪一家。
六台基础设施,各自只盯一个行业
GMO 把六台基础设施各自的重点目标列了出来。2
| 基础设施 | 主要目标行业 |
|---|---|
| 第 1 台 | 数字礼品、零售流通 |
| 第 2 台 | 教育、礼品、印刷 |
| 第 3 台 | 积分礼品、营销 |
| 第 4 台 | 保险、金融 |
| 第 5 台 | 电商、媒体、物流 |
| 第 6 台 | 电商 |
六个组合里,每一个都落在具体的生意上。
GMO 由此给了一个判断:攻击者按国家和行业分战役行动,每个战役配一台单独的机器。2 这个判断与韩国的情形对得上,那边的目标集中在金融。
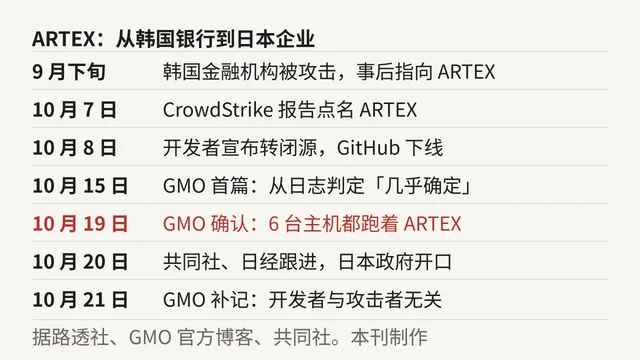
从韩国银行到日本企业,这轮事件里的七个节点。时间据路透社、GMO 官方博客与共同社,图为本刊制作。
已经公开承认泄露的是谁
受害面这一侧,公开记录在日本媒体手里;GMO 认定的那 8 家,它自己并没有点名。
按朝日新闻的梳理,9 月 28 日,共享租车平台 Times Car 的运营集团宣布最多 660 万件会员个人信息可能外泄。10 月之后,烤肉连锁「焼肉きんぐ」、二手书连锁 BOOKOFF、机票代理 SkyTicket、汉堡王日本相继公布受害。9
防灾信息企业 Arcadia 的泄露又往外扩了一层。国土交通省说,参与过往节能项目的业者里,23,918 人的姓名、电话与邮箱可能外泄。7
福冈、栃木、群马三县警方的职员信息,也因这家公司的泄露面临风险,仅福冈一县就约 1.1 万人。7
规模这一侧,调查公司 MM 总研的统计是:今年 1—9 月日本信息泄露 454 件,是去年同期的 1.5 倍。单案涉及 100 万件以上的,到 10 月中旬已有 19 件,超过 2022 年以来任何一年的全年数。9
这份公开清单与 GMO 认定的那 8 家,是两个来源。朝日在同一篇里写明,到它更新时为止,「特定攻击者制造了这一连串攻击」这种情形尚未被确认。
AI 在这条链上接了什么活
ARTEX 被确认,只是「用了 AI」的一半。另一半由另一家机构补上。
JPCERT/CC 是日本做网络安全事件响应支持的一般社团法人。它根据受害企业提供的信息追查,从三个攻击源 IP 入手,与外部专家一起定位并分析了攻击方服务器。10
负责分析的佐佐木勇人说,那台服务器像攻击者的「工具箱」:找系统弱点的工具、打这些弱点的程序,堆在同一台机器上。10
服务器上还能看到用 Anthropic 的 AI 编程智能体 Claude Code 时生成的文件,以及多款别的 AI 智能体相关的文件名。10
还有一条:受害情况让他们推定被用到的工具,最终在服务器上被找到了实物。
AI 具体做了多少,JPCERT/CC 说到现在仍在查。佐佐木的判断是,从侦察目标企业、解析对方应用找出入侵路径,到真正动手,整个流程里 AI 都可能参与。换句话说,攻击方很可能把相当一部分活交给 AI 自动完成,把攻击速度提上去。10
GMO 那边补的是机制层面的三条。4
一是漏洞库的盲点。企业照 CVE 公告打补丁,公告只写受影响的版本;同款软件常有多条版本线并行,停服的老版本没人检查,也不出补丁和公告。
可改一行攻击代码,就又能打中这些老版本。
二是资产测绘的不对称。从外部扫,常常读不出版本号;读不出版本号,就说不清有没有漏洞,也逼不动业务部门连夜补。
攻击者那一侧不管这些:不挑版本,也不管检测会不会影响服务。
三是绕防护。这轮攻击多次用到绕开 WAF 的手法:WAF 对单一 IP 的短时高频请求设阈值,攻击就在阈值下面换地址继续,前后一共轮换过数百个 IP。4
福森在那篇里写下的一句,可以作为这轮攻击的注脚:
在 AI 的自动化面前,CVSS 的优先级无关紧要;要么被打穿,要么没被打穿。原文:AI による自動化を前にすると、CVSS の優先度は関係ありません。やられるか、やられないか、どちらかです。4
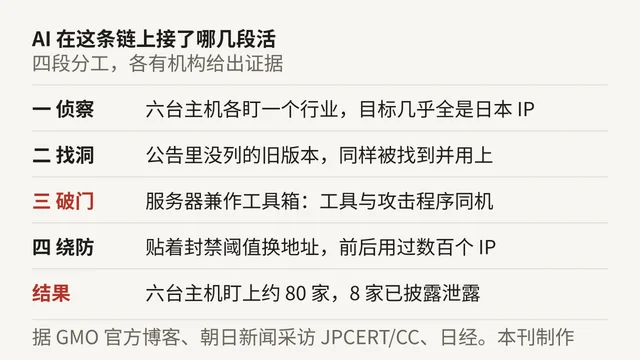
四个环节各由哪家机构给出证据。据 GMO 官方博客、朝日新闻对 JPCERT/CC 的采访、日经,图为本刊制作。
与韩国那条线,哪里一样哪里不一样
一样的是工具。韩国那边,CrowdStrike 的报告点名 ARTEX,驱动它的模型以 DeepSeek 的 V4.1-Flash 为主,另有智谱的 GLM-5.3 与 xAI 的 Grok 4.6。受害方是韩国的多家银行与金融机构,约 6.8 万人的信息被窃。611
还有一点:工具已经闭源,风险还在。日经的写法是「工具已转为非公开,被滥用的风险仍然存在」。8
谁在定性,谁在留白
GMO 自己在 10 月 21 日给这篇博客加了一条追记,值得单独拎出来:
这款开源软件的开发者是中国工程师这件事,与「谁在用这款软件发动攻击」,完全没有关联。原文:オープンソースソフトウェアの開発者が中国のエンジニアであることと、そのソフトウェアを使って誰が攻撃をしているのかは一切関連がありません。2
换句话说,被确认的是「工具被用上了」;谁在用,迄今只有攻击基础设施这一层线索。
日本政府的口径停在「查」上。负责网络安全事务的阁僚古川俊治 10 月 20 日在记者会上说,在听取受害企业情况后,政府正在分析是否存在对 AI 的恶意利用。7
背景那一侧,共同社给了两个数。警察厅统计,2025 年 8 月至 2026 年 7 月截获的约 36 万封钓鱼邮件里,45% 发自中国,是最大来源地。7
另一个数是次数:日本当局迄今已六次公开点名与中国有关的实体。7
这些数字是日本这轮攻击的底色。本案的定性,仍只有 GMO 与 JPCERT/CC 两条取证线。
本刊判断
三条,都能用上面的数字复核。
第一,价值在取证。从「日志看着像 AI」到「基础设施上确实跑着 ARTEX」,中间隔的是四天和一台服务器的实物比对。这条链条可以复核,所以它比标题可靠。
第二,攻击的组织形态比工具本身更值得记。六台基础设施按行业分开、各盯一个国家,说明这类攻击已经可以按人群切分。受影响的行业从保险金融排到电商物流,跨了半本行业目录。
第三,闭源挡不住已经流出去的东西。ARTEX 的公开版本 10 月 8 日下线,日本那批攻击基础设施 10 月 19 日仍被逐台对上号。工具下架与攻击停止,是两件事。
读这篇要注意的四处
《华尔街日报》的正文没读到。本篇能核到的是标题、副题的一句开头与它自发的摘要,段落内容不可考。
「约 80 家」是合并口径。共同社与日经把六台基础设施的目标合起来算;GMO 原文写的是单台的约 20 家,加上另外六台的存在。
被确认的层级停在工具。GMO 在 10 月 21 日自己划了这条线,日本政府的表态也停在调查阶段。
模型这一侧,日本案只到工具与文件痕迹。韩国案点名到 DeepSeek V4.1-Flash、GLM-5.3、Grok 4.6,两者颗粒度不同,摆在一起说会失真。
References
- 1
- 2相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(GMO サイバーセキュリティ byイエラエ)
gmo-cybersecurity.com
- 3GMO ブログ 20261019(Wayback 快照)
web.archive.org
- 4相次ぐ不正アクセスに備える3つのポイント(GMO ブログ 10 月 15 日)
gmo-cybersecurity.com
- 5
- 6
- 7Security firm finds China-linked AI agent behind Japan cyberattacks
english.kyodonews.net
- 8不正アクセス、中国系AI「ARTEX」で日本標的に
nikkei.com
- 9【まとめてわかる】相次ぐ個人情報流出 いま何が起きている?
asahi.com
- 10不正アクセスにAIの痕跡 複数機関が分析、攻撃者の「道具箱」に
asahi.com
- 11
- 12サイバー攻撃、AIツール利用の痕跡相次ぎ発覚-GMO系などが調査
bloomberg.com
- 13日本企業狙う不正アクセス攻撃元に「中国製AIツール」、約20社が標的
sankei.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.