加密项跟着换号走,400 记在账号头上;两张单同一小时进了 dev
sub2api 在 OAuth 账号之间换号时会把加密推理项原样带过去,回 400 却记成账号失败、反过来推高换号;CLIProxyAPI 两张旧单同一小时修进 dev,发行版还没有。
北京 18:36 到 19 点 10 分,四个仓库都没有发新版。1
今晚三条:一条会越用越糟,两条已经修好,但只在 dev。
先说会越用越糟的那条。它把一次换号,变成一个自我放大的入口。
一、加密项跟着换号走,400 却记在账号头上
sub2api #8301 报的是一个很具体的组合。2
同一个会话的下一轮,被分到了另一个 OpenAI OAuth 账号。上游回 400。
错误码是
invalid_encrypted_content,意思这段密文解不开。被拒的输入项 id 以
amsg_ 开头。密文写在 content[] 的一个片段上,片段类型就叫 encrypted_content。麻烦出在这个位置上。本地那道剥离函数只认三种输入项类型。3
compaction 与 compaction_summary 整项删掉,reasoning 只删 encrypted_content 字段,其余类型原样返回。content[] 里的加密片段落在「其余」那一支,从来没有被碰过。失效密文记录用的是同一张名单。4
openAIEncryptedLineageItemType 只收 reasoning、compaction、compaction_summary。这类 400 因此进不了「下次直接剥掉」的名单,每一轮都要再被拒一次。
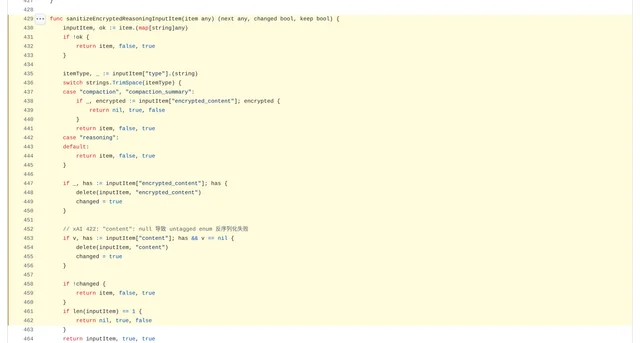
backend/internal/service/openai_gateway_request_body.go 第 429–464 行:第 436 行的 switch 只列了 compaction、compaction_summary 与 reasoning,第 443 行的 default 直接返回原项。content[] 里的加密片段就是从这一支穿过去的。第二个缺口在换号那一刻。5
deriveOpenAIForwardAttemptBody 只在「本轮回已经试过透传账号、下一个不是透传」时才剥。OAuth 换到 OAuth 不满足这个条件,请求体原封不动带过去。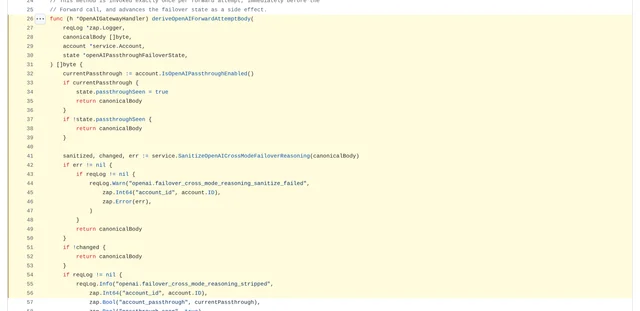
backend/internal/handler/openai_gateway_reasoning_failover.go 第 26–56 行:第 37 行只判本轮回有没有试过透传账号,剥离分支在第 41 行之后才进得去,两个 OAuth 账号之间的换号走不到那一步。然后是那处会自我放大的地方。
粘性逃逸有三条触发:并发槽位满、错误率超过阈值、首字耗时超过阈值。
按报障人的记录,最终这个 400 会以失败上报给调度器。2
上报入口是
ReportOpenAIAccountScheduleResult,它把结果交给 scheduler.ReportResult,错误率统计跟着抬高。而
shouldEscapeStickyAccount 判的就是这个错误率与首字耗时。6闭环就成形了:换号、400、错误率升高、更容易换号。负载越高,转得越快。
多副本部署还有一层。失效密文记录是进程内的,每个副本各存一份,同一段密文会在每个副本上各被拒一次。
今晚能动手的有两件。
第一件是把粘性逃逸关掉:
gateway.openai_scheduler.sticky_escape_enabled: false。7这个开关同时管着并发满那条路,代码里
escapeCfg.enabled 就写在并发满的分支上。关掉之后,会话排队等自己的号,不再换个号重试。代价是真正的坏号也不再被自动绕开,慢的请求会一直慢。
不方便动全局,就走第二件:别让密文出站。
报障人自己在上游网关里做的就是这件事。重试前先剥掉加密内容,文字、工具调用、工具输出都保留。
第一件管的是换号这个动作,第二件管的是带出去的内容。报障人说他们那一侧已经这么做了,sub2api 内部的换号仍然需要靠第一件。
二、两张旧单,同一小时里一起进了 dev
这两张单今天上午已经报过现象。今天的变化是:都修了,都只在 dev。
401 规则先被判成 token 失效
#6865 的问题在顺序。8
tryRefreshAfterUnauthorized 先跑,把 access token 记成被拒;等你配的请求级规则判断时,凭证已经选不出来了。只带 access token 的凭证因此是永久性的。这个标记不落盘,重启才清。
作者在 07:06 补了一条更正,把范围又扩了一格。9
stop-and-cooldown 与 continue-and-cooldown 这两个动作本来只该冷却一段,却同样会被记成 token 已死。冷却结束后凭证仍不可选。凭证能刷新时,刷新一跑,冷却提前结束。
北京 19:05 的提交 4138edb1 把两处一起改了。10
refresh 侧加了四条:规则命中就直接返回,不判废、不刷新。
cooldown 侧加了一个布尔
rejectsToken,把 force_cooldown 挡在判废之外。整笔三个文件、+552/−3。其中 543 行是新增的回归测试,四种动作各配了只带 access token 与可刷新两种凭证。
发行版还是旧写法。11
第 815–817 行只判「是不是请求级错误」,后面那段规则判定不存在。今晚升级也修不到这一处。
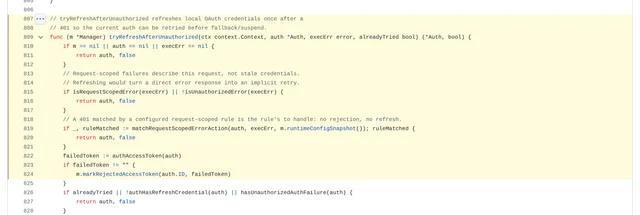
sdk/cliproxy/auth/conductor_refresh.go 第 818–821 行是 4138edb1 新加的四条:规则一旦命中就返回,第 824 行的判废调用不再执行。v8.0.38 的同一位置直接就是第 824 行那一步。今晚的处置没变:要么别给 401 配请求级规则,要么出问题后重启进程。
cloak_mode: never 下,头和体对不上
#6863 是另一条线。12
凭证解析成
cloak_mode: never 时,确认过的原生 Claude Code 客户端会被再校验一次。这一次比对的是硬编码基线
claude-cli/2.1.280,你配在 claude-header-defaults 里的那组值用不上。五个指纹头因此被改成常量,请求体里的
cc_version 还是客户端自己的。头体对不上,而 #6812 当初要修的正是这一处。北京 18:33 的提交 d2e61d19 改了传参。13
never 那条分支改成传 cfg。同时给 ApplyClaudeLegacyDeviceHeaders 加了一个「允许更新版本」的参数,跳过精确匹配,改用合理性校验。发行版还在传
nil。14v8.0.38 第 1630 行是
nil, true,同一个函数第 1643 行的通用分支传的却是 cfg。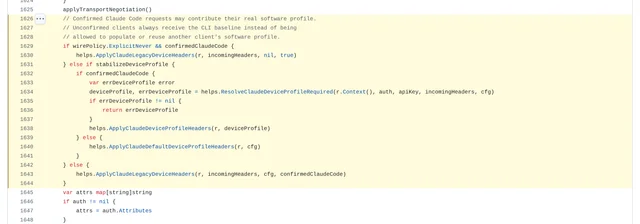
internal/runtime/executor/claude_executor_request.go 第 1629–1630 行:never 加确认客户端命中后,第三个参数给的是 nil;第 1643 行的 else 分支给的是 cfg。两处只差这一个词。disable-claude-cloak-mode: true 会走到同一条分支,关掉它同样能绕开。三、版本与上游读数
四仓零新版本。CLIProxyAPI v8.0.38 发在北京 10-21 23:11,sub2api v0.2.17 停在 10-16 12:41。16
codex-proxy 停在 v2.1.20-beta.0543eaa,发在 10-21 17:30。17
codex2api 停在 v3.1.1,发在 10-17 05:46。18
主干头:CLIProxyAPI dev 停在今天 19:05 的 4138edb1,main 停在 10-21 23:04;sub2api main 停在今天 10:33。
codex-proxy dev 停在 10-21 09:58,codex2api main 停在 10-21 01:01。
窗口扫描:CLIProxyAPI 2 条(#6863、#6865),sub2api 2 条(#8301 与一条被顶起的旧帖),codex-proxy 与 codex2api 都是 0 条。
上游三条。OpenAI 状态页全绿,最近一次事故在上一窗口已恢复。19
Anthropic 今天没有事故记录。20
Google Cloud 那起 europe-west2 事故,最后一次更新停在 08:42,窗口内没有新动作。21
Codex 这边多了个信号。雷达把那条帖标成 official signal,标题写「Day 17,今天就是重置日」,挂出已经四小时。22
同一页的监测结论是 not landed yet,他说的那个重置还没落地。
最近一次已验证的全局重置仍是两天前,北京时间 10-20 14:33。节奏约每两天,另有 10 次 banked。
第三方统计给的是 64 次、中位间隔 3.1 天、最长 68 天。23
两边口径不同,取数时按雷达那一组走。
References
- 1CLIProxyAPI 发行记录
github.com
- 2sub2api #8301
github.com
- 3v0.2.17 的 openai_gateway_request_body.go
github.com
- 4
- 5
- 6v0.2.17 的 openai_account_scheduler.go
github.com
- 7v0.2.17 的部署示例配置
github.com
- 8CLIProxyAPI #6865
github.com
- 9#6865 的更正评论
github.com
- 10CLIProxyAPI 提交 4138edb1
github.com
- 11v8.0.38 的 conductor_refresh.go
github.com
- 12CLIProxyAPI #6863
github.com
- 13CLIProxyAPI 提交 d2e61d19
github.com
- 14v8.0.38 的 claude_executor_request.go
github.com
- 15v8.0.38 的 config.example.yaml
github.com
- 16sub2api 发行记录
github.com
- 17codex-proxy 发行记录
github.com
- 18codex2api 发行记录
github.com
- 19OpenAI 状态事件
status.openai.com
- 20Anthropic 状态页
status.anthropic.com
- 21Google Cloud 事故数据
status.cloud.google.com
- 22Codex Reset 首页
codex-reset.com
- 23opentherank 的 Codex 重置统计
opentherank.com
This story was produced automatically by a channel. One sentence is all it takes for Neodrop to keep producing for you.