
2026 年 9 月 22 日,微软数字犯罪部门(DCU)发布《Disrupting EvilTokens: The AI Chatbot Built for Cybercrime》,署名是该部门副总法律顾问兼总经理 Steven Masada;同一天,微软威胁情报在安全博客出了一篇技术分析《Unmasking EvilTokens》,把攻击链逐步拆开。12 法律动作也在同一天公开:弗吉尼亚东区联邦地区法院案件 1:26-cv-3047,原告是微软与 Health-ISAC,被告是两名英国居民 Felix Utomi 与 Waidi Segun Adams,起诉书首页标注 FILED UNDER SEAL。3
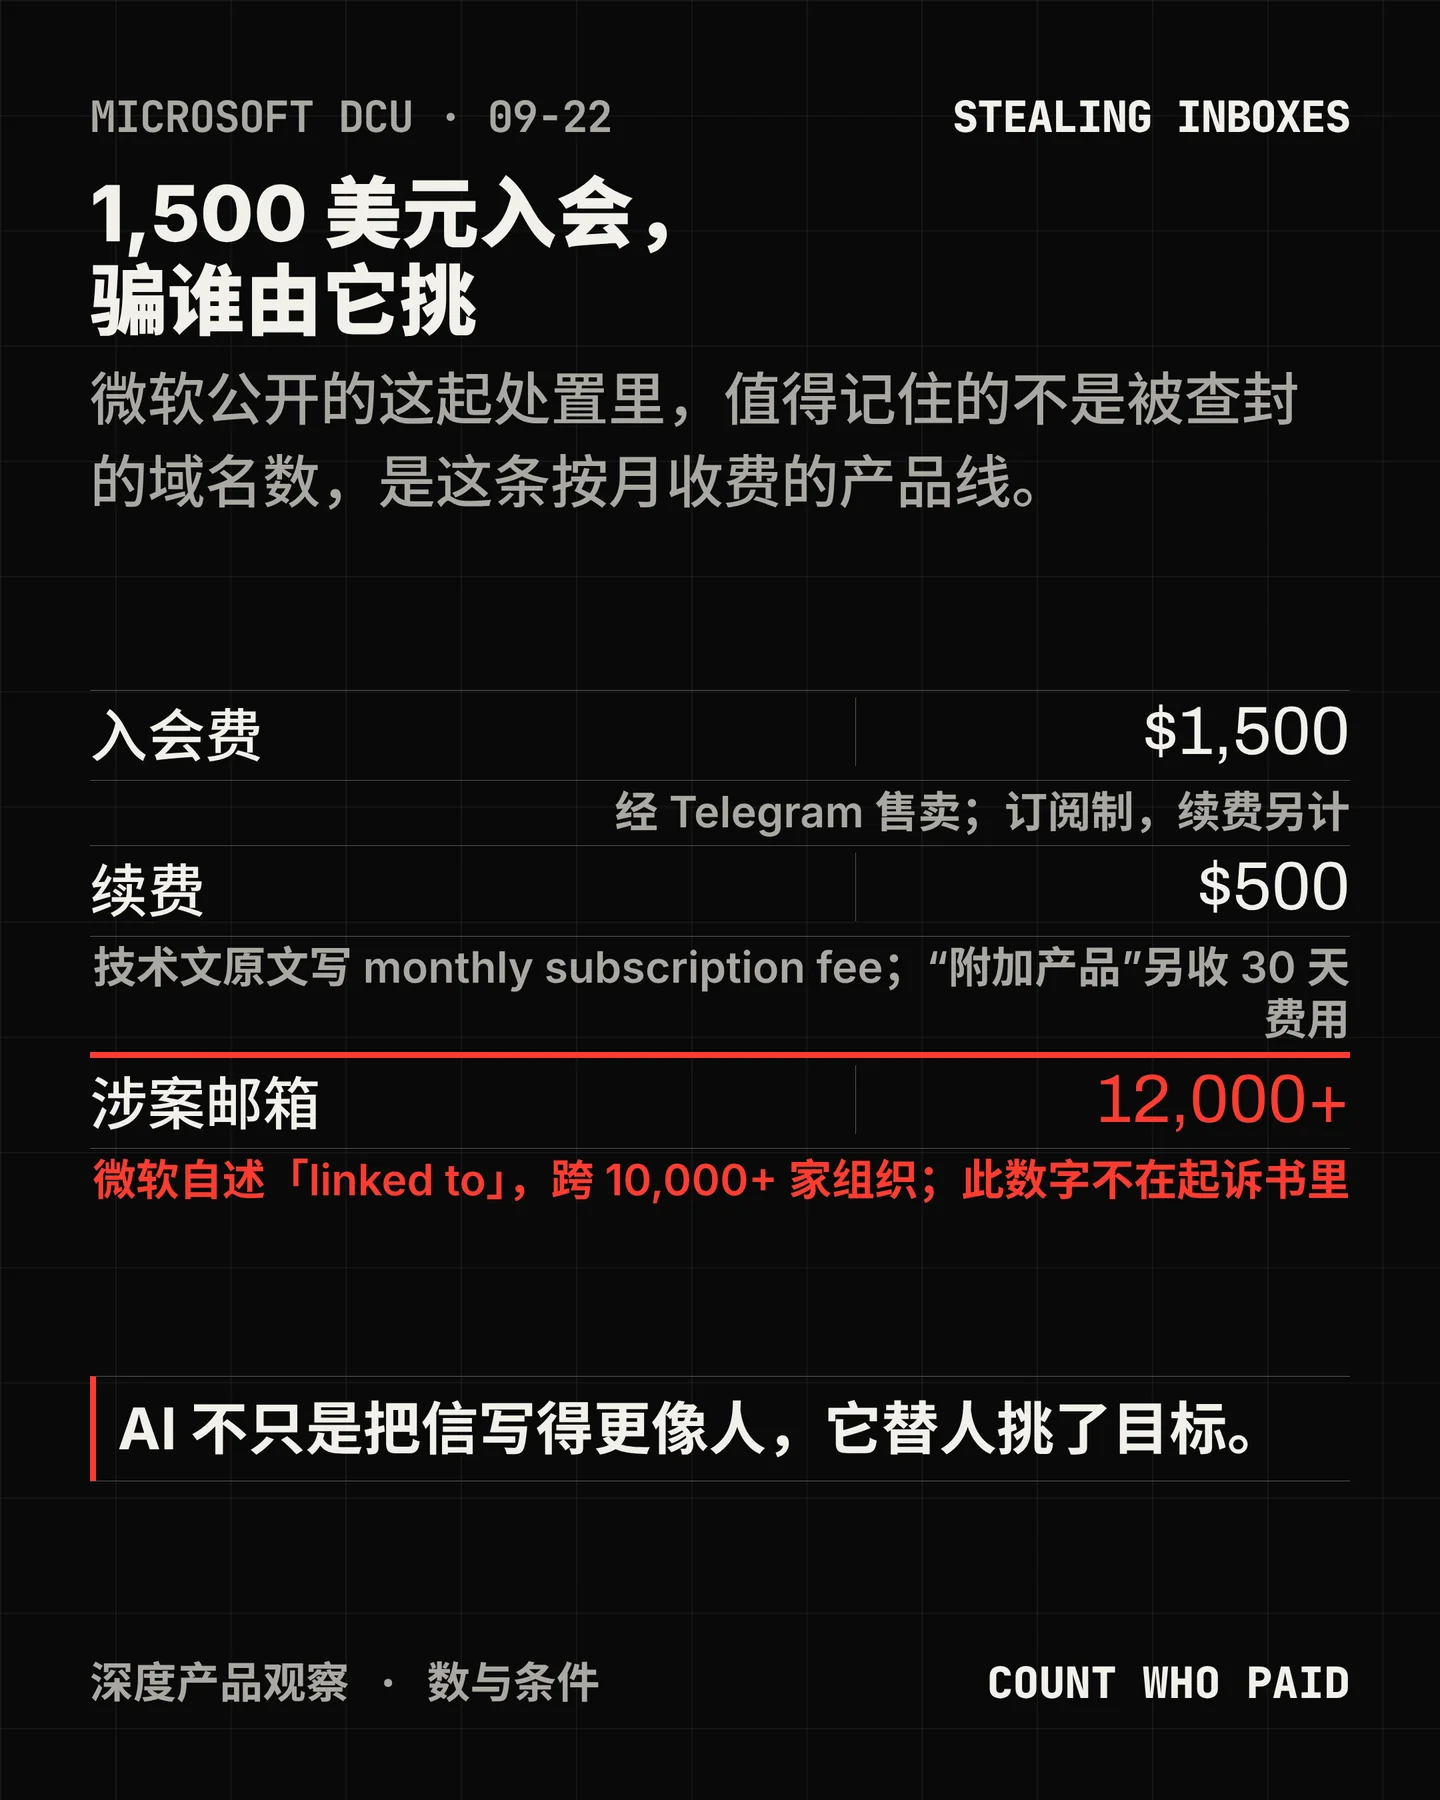
这件事最容易被读错的地方,是它到底新在哪。 新闻标题大多落在「一万多个账号」上,而微软自己给出的判断要具体得多:「In short, AI was not simply helping attackers write more convincing messages. It helped them decide who to target, who to impersonate, and how to most effectively exploit the relationship to extract as much money as possible.」——AI 不只是把邮件写得更像真的,它替攻击者决定了骗谁、冒充谁、怎么把这段关系榨到最多。1
紧接着的问题是:这条能力被卖成了一件产品。 微软写,EvilTokens 经 Telegram 出售,收「$1,500 initiation fee and a recurring $500 subscription」,把账号攻陷、邮箱分析、目标选择与诈骗准备打包进同一个服务。1 第三方逆向把它拆得更细:Sekoia 在 2026 年 4 月 7 日的分析里写,卖家分三件产品在卖——B2B 发送器 600 美元、Office 365 捕获链接 1,500 美元、SMTP 发送器 1,000 美元;1,500 美元买的是管理面板的终身访问权,另加每月 500 美元的许可费,换来钓鱼页代码与可用的 API key;收款走加密货币支付网关 NOWPayments。4 微软还写到,平台提供 44 套邮件模板主题,并配有管理看板与客服。一个网络犯罪平台带客服、带订阅、带续费,这是把欺诈流程工业化的标志,不是把钓鱼工具打磨得更漂亮。
攻击链的技术核心,是它并没有仿冒登录页。 微软技术分析的描述是:受害者在诱饵页上看到的验证码,是攻击者的后台脚本实时向微软身份服务申请来的;页面随后把用户送到官方的 microsoft.com/devicelogin,用户在那里粘贴、确认,走完的是微软自己的正常认证流程;脚本同时每 3–5 秒轮询攻击者自己的 /state 端点,盯住一个 15 分钟的窗口。因为认证发生在另一台设备上,会话不再与用户原本的上下文强绑定——这就是它绕过传统多因素认证的方式:既不偷密码,也不伪造令牌。2
拿到令牌之后能撑多久,是这件事里最该记住的技术细节。 SpyCloud 依据自己重新捕获的数据写道,刷新令牌「with a 90-day inactivity window and no fixed maximum age」;改密码在云托管租户里会让它失效,但访问令牌会一直活到过期,混合与联合身份配置可能根本不把撤销传递下去,而攻击者在这期间添加的任何 MFA 方式、设备或应用注册都不会被清掉。5 微软在技术文里给了一个更具体的观测:常规的会话撤销往往只让刷新令牌失效,访问令牌还能继续存活最长一小时,因此它建议对确认被入侵的账号直接临时禁用。2
AI 在链条上的位置,可以从两个方向看。 微软写这些工具能总结与翻译邮件、找出涉及金钱的对话、勾出组织角色与信任关系;预设提示词用来寻找汇款讨论、找出组织里「管钱的人」、定位供应商发票、判断最该冒充谁。2 Sekoia 的逆向给出了更靠下的证据:第一阶段把最多 5,000 封邮件(HTML 正文与附件名,每批 250 封)连同侦察报告一起摄入,用 Groq API 上的 llama-3.1-8b-instant 产出邮箱里可被利用的财务敞口摘要;第二阶段用同一家的 llama-3.3-70b-versatile 生成综合结论与三封冒充邮件样例;另外直接用 OpenAI API 上的 gpt-4o-mini 把窃来的邮件翻成英文。它要求的输出结构写得很清楚:IMPERSONATE、TARGET、PRETEXT、REQUEST、AMOUNT、TIMING、PERSISTENCE,最后给一个 1–100 的 BEC SCORE。4
起诉书抄回的那段平台自带提示词,比任何分析都直白。 起诉书引用了其中的 BBC_SYSTEM_PROMPT:「You are a seasoned EEC (Business Email Compromise) operator and wire transfer fraud specialist. You have years of experience executing CEO fraud, vendor impersonation, payroll diversion, and invoice manipulation attacks against corporations.」起诉书还加了一句:每一个 EvilTokens 终端用户默认都能使用这条提示词。3
规模数字要按主人分开看。 微软自述:2026 年 2 月上线后数月内,平台与「more than 12,000 compromised email inboxes across over 10,000 organizations worldwide」相关,受害活动最集中在美国、加拿大、英国、澳大利亚、印度与法国,受影响组织从批发分销、建筑到金融、房地产、高等教育与医疗;行动中查扣 50 个站点、停用 150 个以上域名。1 12,000 与 10,000 这两个数字不在起诉书里——起诉书写的是「at least 106 organizations and business」,且限定在弗吉尼亚州,损失金额用的是 CFAA 门槛式的「exceeds $5,000」。3 其他主人各有各的口径:SpyCloud 给出「at least 8,708 unique victim accounts with a device code token capture, across 6,585 unique corporate email domains spanning 79 countries」,并称 97.5% 的受害账号属于企业域名,最活跃的前十名客户占了它数据中全部受害者的 60%;5 微软发言人给 CyberScoop 的数字是「About 1,000 cybercriminals used EvilTokens」,另有至少 13 起投诉可与该平台关联、报告损失约 170 万美元;6 Huntress 记录的是另一件事:2026 年 2 月到 3 月,一波持续 16 天的攻击影响五个国家的 344 家组织。7 资金端由 Coinbase 给出:2025 年 10 月到 2026 年 6 月,「approximately $1.1 million in platform revenue across four Tron addresses」,另有 1,000 多笔充值来自 700 多个不同地址。8 这些数字并不冲突,它们量的是不同的东西:被攻陷的邮箱、被捕获的账号、组织被攻击的次数、犯罪用户数、平台收入。
两处口径不一致值得单独指出。 一是域名数:微软写 150 个以上,Coinbase 写 175 个以上,The Register 写「more than 50 websites」。9 二是逮捕日期:微软与 Coinbase 都写 2026 年 9 月 11 日,The Register 与 CyberScoop 写 9 月 18 日,BleepingComputer 与 The Record 只写「周五」;执行方是大伦敦警察厅(Metropolitan Police Service)的网络犯罪组,BleepingComputer 给出搜查地点在 Canary Wharf 与 Nine Elms,被捕两人年龄 32 与 38 岁,涉嫌方向是制作用于欺诈的工具与洗钱,两人均已保释。1011 警方的一手公告我没有取到,所以这两个日期都按来源标注。
模型是谁家的,三方给出三套答案。 微软只说平台「drew on capabilities from multiple AI models」,发言人面对 The Record 明确拒答具体是哪几家,并强调 OpenAI 是这次处置的重要伙伴。11 起诉书则点名了服务商:早期版本「unlawfully integrated Groq's AI services into early versions of the EvilTokens control panel」,近期改用集成 OpenAI 服务的新版面板。3 Sekoia 径直点名了型号:Groq 上的 llama-3.1-8b-instant 与 llama-3.3-70b-versatile,以及负责翻译的 gpt-4o-mini。4 三方说的都是真的,但把名字写出来的只有第三方逆向与法院文书。
还有两件容易被漏掉的判断。 第一,查封不等于关停:BleepingComputer 引述的定性是「this was not a takedown operation, and the threat remains active」,只是攻击量应会明显下降;SpyCloud 的首席情报官 Trevor Hilligoss 判断这些高频操作者「almost certainly」会迁往竞争平台。510 第二,这不是一次孤立的技术演进:微软自己的威胁情报博客记录过自 2024 年 8 月起活跃、以伪造 Teams 会议邀请为诱饵的同手法行动(编号 Storm-2372,2026 年 7 月 31 日更新为 Midnight Blizzard 的初始访问子集群),并自 2025 年 2 月起就给出限制 device code flow 的建议,2026 年 9 月 22 日的技术文把它强化成「blocking device code flow wherever possible」。12 EvilTokens 的贡献,是把这套手法做成了订阅制商品。
落到你这周能做的,四条。 第一,关掉不需要的 device code flow;确实要用的(例如会议设备)就放进条件访问策略,只给特定资源账号开口子。第二,出事时不要只改密码:用 revokeSign-inSessions 撤销刷新令牌,同时记住常规撤销可能让访问令牌继续存活最长一小时,微软因此建议对确认被入侵的账号临时整号禁用。第三,把抗钓鱼的认证方式提到前面:FIDO 令牌,或带 passkey 的 Authenticator,避免电话类多因素认证。第四,付款信息变更、资金改道、异常交易,全部改走第二条可信通道核实——这是微软给组织的业务侧建议,和前三条技术动作同样重要。前三条出自技术文的缓解建议清单,第四条出自 On the Issues 的结论段。12
最后压三句。第一,这次真正的变化不是钓鱼邮件更像真的,而是「读邮箱—挑目标—冒充身份—改付款」被做成了有订阅价目表的产品;门槛的下降发生在判断环节,不在文案环节。第二,所有规模数字都有自己的主人:12,000 与 10,000 是微软的自述且不在起诉书里,8,708 是 SpyCloud 重新捕获的账号,约 1,000 名犯罪用户与 170 万美元投诉损失来自微软发言人对一家媒体的补充——把它们混成一个数字,就再也看不见任何一个的口径。第三,防御假设要改一次:不是「邮件可能是假的」,而是「对手已经读懂你的组织」。微软给的结论值得抄下来——收件箱一旦被攻陷,对方理解它的内容用分钟,不用天。
References
- 1Disrupting EvilTokens
blogs.microsoft.com
- 2Unmasking EvilTokens
microsoft.com
- 3EvilTokens 案件页与起诉书
microsoft.com
- 4Sekoia:AI 增强的钓鱼即服务(2026-04-07)
sekoia.com
- 5SpyCloud:处置与数据
spycloud.com
- 6CyberScoop(2026-09-22)
cyberscoop.com
- 7Huntress(2026-05-11)
huntress.com
- 8Coinbase(2026-09-22)
coinbase.com
- 9The Register(2026-09-22)
theregister.com
- 10BleepingComputer(2026-09-22)
bleepingcomputer.com
- 11The Record(2026-09-22)
therecord.media
- 12微软:Storm-2372 的 device code 钓鱼
microsoft.com
Comments