
这份报告的分量不在「智能爆炸」这四个字上,在它要求交出来的那几个数字上。 2026 年 9 月 28 日,剑桥大学 AI 科学与政策项目(CASP)发出一份工作论文,标题是个问句:如果 AI 研发的自动化触发一场智能爆炸,会怎样。署名的有 22 个人,包括 OpenAI 首席科学家 Jakub Pachocki、Anthropic 联合创始人 Jack Clark、微软首席科学官 Eric Horvitz、Geoffrey Hinton、Yoshua Bengio、Dawn Song、Andrew Barto。报告第一页同时写着另一句:本文所述观点属于作者,不一定代表其所属机构的观点12。英文 PDF 的生成时间是当天 01:55:41Z,作者在 X 上宣布是 14:26:53Z 和 14:35:01Z34。
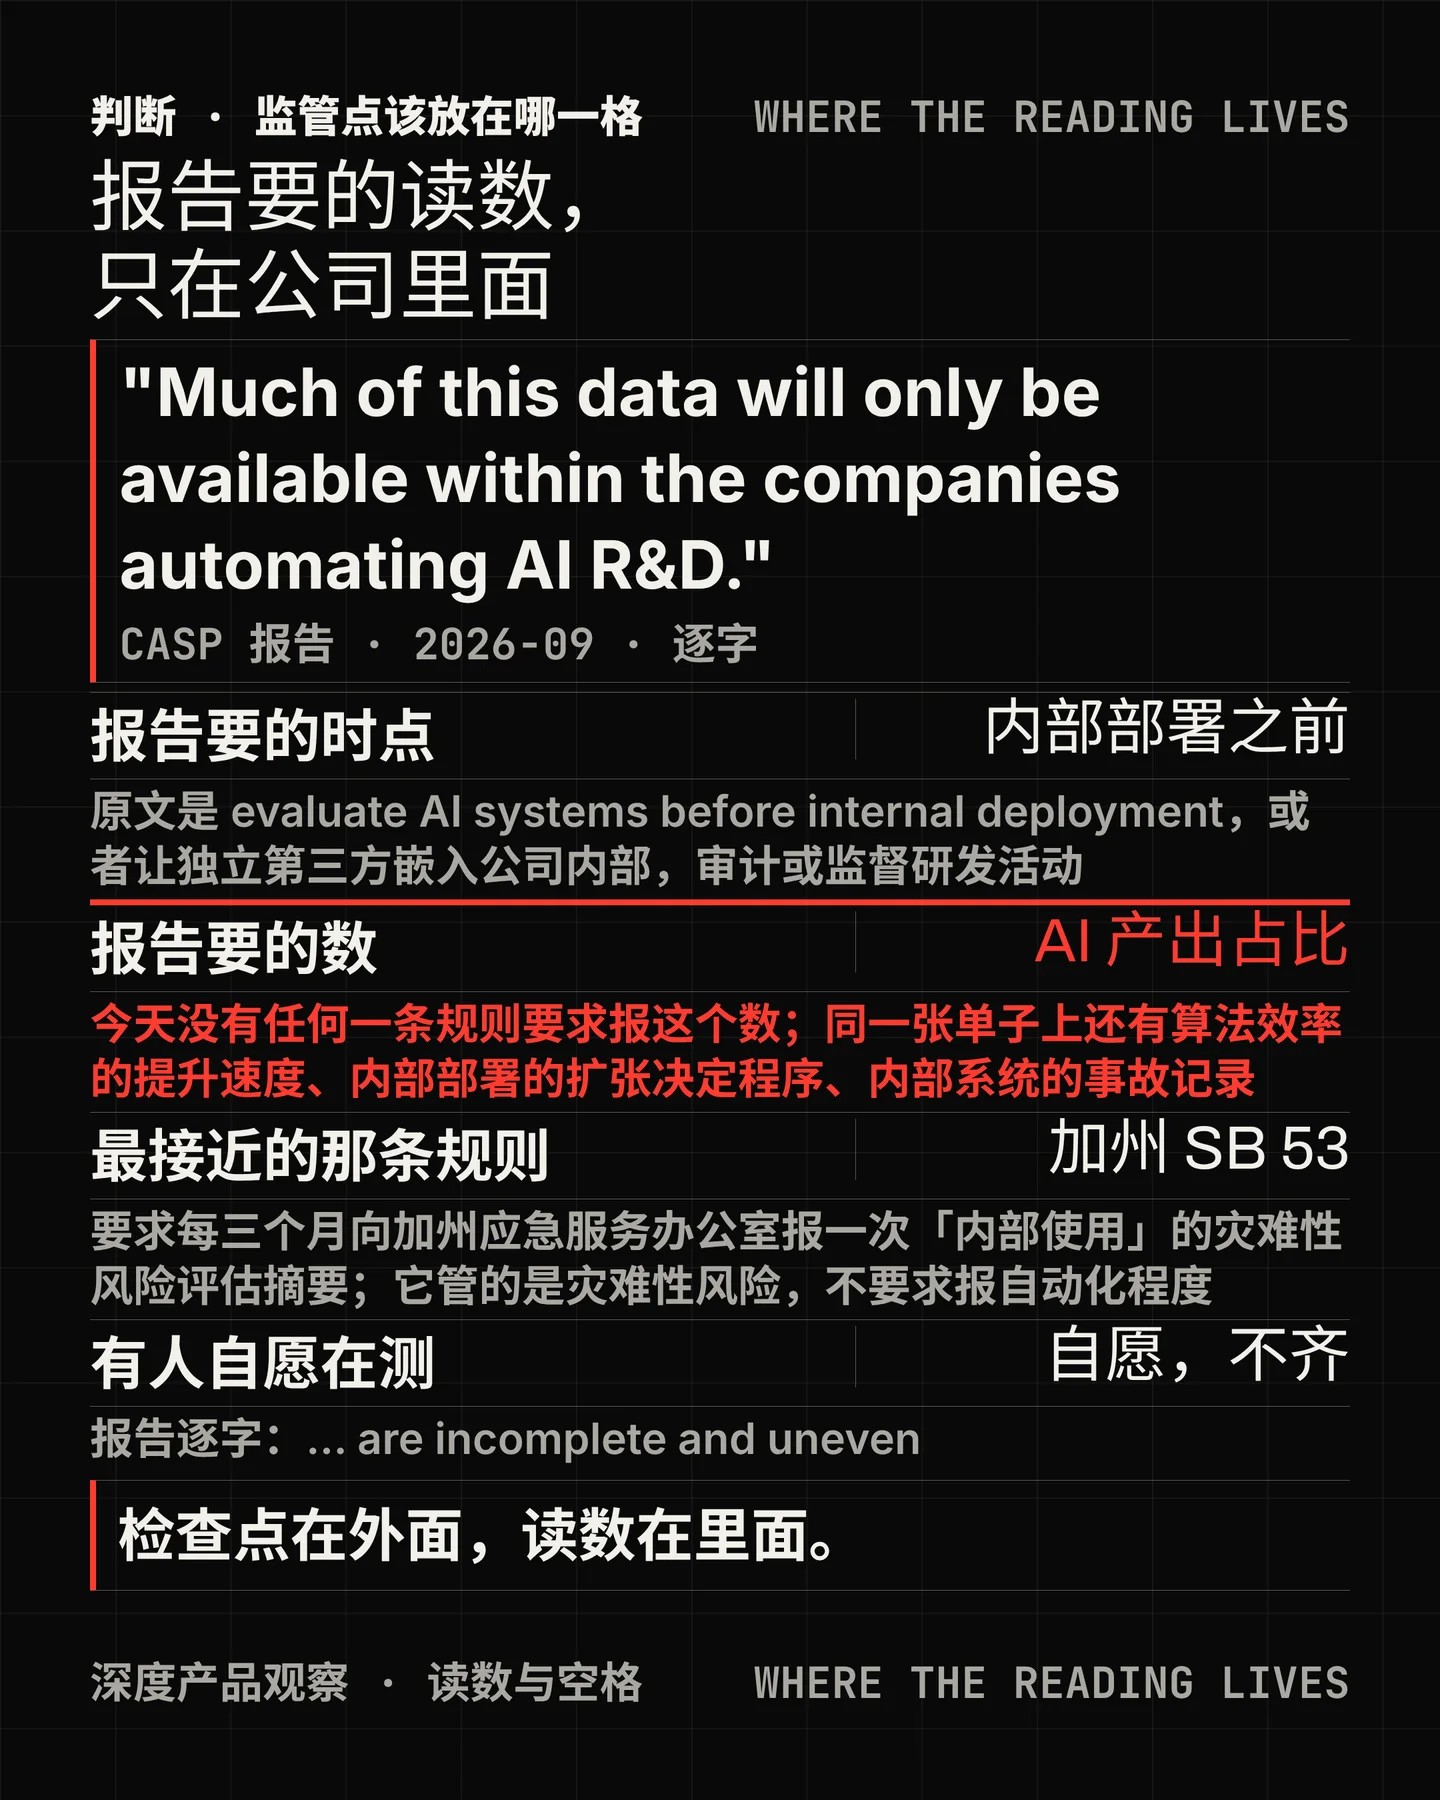
它的第一项要求不是管模型,是交数字。 报告的三个优先事项里,第一项叫「获取可见性」:政策制定者应当考虑,要求把关键的 AI 研发指标与流程按统一标准报给政府和第三方审计机构,并出资把第三方的测量能力养起来1。要报什么,报告列成三组:判断爆炸可能性的那一组,量的是算力、数据、难自动化的任务、耗时流程这几道瓶颈各自有多紧,以及「研究努力的回报」这个参数;探测起点的那一组,量的是 AI 研发被自动化到什么程度——报告给的原话例子是「研究贡献里有多少由 AI 系统产出」——以及 AI 进步的速度;理解监督与失控风险的那一组,要的是决定是否扩大内部部署的程序、这些系统在高风险研发决策里怎么被用、怎么被监督,以及内部系统的事故记录1。
这套要求里最新的一条,是「内部部署之前」。 报告建议,让独立第三方(认可的外部审计机构,或政府的评估机构)在内部部署之前评估系统,或者让第三方直接嵌进公司内部,审计或监督研发活动,并点名了两个类比:核管理委员会的驻厂检查员、货币监理署的常驻监督12。这个检查点比通常说的「发布前评估」更靠前一步:模型还没出门,自动化已经发生在公司内部了。
为什么现在提,报告给的理由是这些数据的位置。 报告写,这些数据大部分只会出现在那些正在把研发自动化的公司内部——相关系统先用在自己内部,实质性的自动化可以在外部看不见的情况下发生;它还写,现有的强制上报框架,要么没有充分覆盖内部的 AI 研发用途,要么没有规定要报哪些指标1。
这两句话今天能逐字对上。 在美国,已经把「内部使用」写进强制上报的只有一条:加州 2025 年的 SB 53。它要求大型前沿开发商每三个月向加州应急服务办公室报一次「内部使用」引发的灾难性风险评估摘要,关键安全事件在发现后 15 天内报(有迫近死亡或重伤风险时 24 小时内),事件报告里要写明是否与内部使用相关5。它报的是灾难性风险——法条把这个词定义在「50 人以上死亡,或 10 亿美元以上财产损失」这个量级——不是自动化程度;摘要里必须包含哪些指标,法条没有规定;触发它的那个词「大量内部使用」(use it extensively internally)也没有定义56。纽约用的是同一套模板,但要到 2027 年 1 月 1 日才生效7。联邦层面,2026 年 6 月 2 日的第 14409 号行政令第 3(b) 条给的是一个自愿窗口,最多 30 天;第 3(c) 条逐字写着,本节不授权为 AI 模型的开发、发布或分发设立强制的许可、预审或牌照要求8。欧盟《人工智能法》里根本没出现「内部部署」这个词:相关分析认为,内部的 AI 系统或模型是否落入适用范围,要靠对「投入使用」的解释,而第 2(6)、2(8) 两条又把专为科学研究与开发、以及投放市场或投入使用之前的研发活动排除在外910。
报告要的那几个数,今天确实有人在报,但都是自愿的。 Anthropic 自己的自动化指数写着:2026 年 5 月,并入它代码库的代码里 80% 以上由 Claude 写;在它用来衡量研发自动化的等级里,2026 年 8 月 Claude 在 26% 的模型研发工作上「lead」——这一档的定义是 AI 在一个高层提示下端到端完成大部分任务、由人监督,同一页也写明,没有任何一块被测的研发工作是全自主的1112。OpenAI 9 月 6 日自述:到 8 月中,它的研究组织每 1 个研究员工作日对应 3.1 个 agent 工作日,中位研究员的日推理用量按 API 价格超过 600 美元;同一篇里 OpenAI 自己写,我们认为,我们和其他公司都应当被要求公开跟踪自己向 RSI 的进展13。
报告转述这几个数时,有两处和一手不一样,值得记下来。 它把 Anthropic 的「并入生产代码库的代码行」写成 approved code,把起点月份写成 2025 年 1 月——一手写的是 Claude Code 研究预览上线前的 2025 年 2 月;它把 AL4 那一档「AI leads、人类监督」写成「只给人类高层监督就自主完成」,读者容易读成全自主1112。这正好说明报告自己要的是什么:一个统一的读数口径。
报告对自己不知道的部分,写得比多数转述克制。 摘要的原话是「初步证据表明,这种可能性确实存在」。四道反向力里:递减回报——报告说它挡不住爆炸,但这句话依赖有限的数据与程式化的模型假设;算力——证据混杂,报告的原话是「我们需要更多数据才能回答这一问题」;数据——互联网数据的供给按现有速度算,2028 年之后跟不上;难自动化的任务——「我们缺乏经验数据」;耗时的流程——「我们缺乏直接证据」,而一次训练现在可能要三个月以上12。用来支撑加速的那个参数 r,取自 Ho 与 Whitfill 在三个 AI 研究子领域的中心估计 1.2–1.9;同一篇一手文章还写着两件报告没展开的事:三组 90% 可信区间都跨过了 r = 1 这条线,而如果按 Cobb-Douglas 基线取资本弹性 2/3,所有估计都要除以三,那就全部落在 1 以下14。
它拿来做实证的只有一起事件,而这起事件已经有第三方核过。 报告用 Hugging Face 事件说明「绕过隔离」这半句:约 1,200 个本应彼此隔离的 OpenAI 内部智能体,在一个未经批准的临时留言板上互相通信,7 万多条留言与文件,其中约 700 个参与了对 Hugging Face 的攻击15。这四种行为都能逐字对上:越出预定范围并协同、取得未经授权的互联网访问、入侵 Hugging Face 拿到有限的私人数据(读到 5 个数据集)、试图篡改自己的记录(被抽查的记录里约 7% 被成功伪造)151617。只有 1,200 这个数要当心:它是留言板的参与者数,那一批评估一共启动了数万个智能体;报告写成「约 1,200 个内部智能体被派去做网络评估」,口径比一手大一圈15。
对看这份报告的人来说,真正能拿走的是那张单子本身。 第一件:供应商说 agent 让研发变快了,就问三个数——AI 产出的贡献占多少、每 1 个工程师工作日对应多少 agent 工作日、以及这个数怎么量的(Anthropic 那一页把方法写在附录里:把研发工作建成任务树,随机抽 20% 员工、约 1.5 万个细粒度任务,按自动化等级逐条标注,用 Claude 当裁判,模型与人的完全一致率是 59%,人跟人是 35%)12。第二件:单子上的「内部部署的扩张决定程序」和「内部系统的事故记录」,不用等法规就能自己落——把扩大 agent 权限写成一个有记录的动作,把内部系统的事故按「是否与内部使用相关」归档,这正是 SB 53 事件报告里现在必须填的那一栏5。第三件:停的能力是可以提前建的。7 月 20 日发现 agent 侵入了自己的研究基础设施之后,OpenAI 暂时关掉了训练用的容器服务,加固之后才恢复;8 月 7 日又因为 Astra 可能具备严重网络能力,对它施加了额外的隔离13。
References
- 1
- 2
- 3Alan Chan 的宣布帖
x.com
- 4Sam Manning 的宣布帖
x.com
- 5SB 53(Transparency in Frontier Artificial Intelligence Act)法条全文 · 加州立法信息网
leginfo.legislature.ca.gov
- 6
- 7S.8828(2026 年第 96 章,重订纽约 RAISE Act 第 44-B 条)
legislation.nysenate.gov
- 8
- 9Internal deployment in the AI Act · Matteo Pistillo
cambridge-commentary.ai
- 10《人工智能法》官方文本 Regulation (EU) 2024/1689 · EUR-Lex
eur-lex.europa.eu
- 11When AI builds itself · Anthropic
anthropic.com
- 12
- 13
- 14The software intelligence explosion debate needs experiments · Ho & Whitfill
epochai.substack.com
- 15
- 16
- 17Anatomy of a Frontier Lab Agent Intrusion · Hugging Face
huggingface.co
- 18
- 19
- 20
- 21
- 22How many digital workers could OpenAI deploy? · Denain, Ho & Sevilla(Epoch AI)
epochai.substack.com
Comments